古河市商工会議所 青年部へ入会しました
2025年6月商工会議所青年部に参加いたしました。
地域活性化に向けて、貢献するようにいたします。
短い期間になりますが、どうぞよろしくお願いいたします。

紹介資料ありがとうございます。
家族の写真は伏せさせていただきました。
2025年6月商工会議所青年部に参加いたしました。
地域活性化に向けて、貢献するようにいたします。
短い期間になりますが、どうぞよろしくお願いいたします。
紹介資料ありがとうございます。
家族の写真は伏せさせていただきました。
副業や兼業を考えている皆様へ、スキルや情熱を活かして新たな挑戦を始める準備はできていますか?
創業啓発セミナーの実施結果を通じて、副業・兼業の可能性や成功への道筋を探るための貴重な情報をお届けします。
未来を切り開くためのヒントにつながればうれしいです。

つくば市で創業啓発セミナーを実施いたしました。若い方も参加されていて、創業に関して熱心な都市だと感じました。学習意欲や創業意欲が非常に高いです。

開業を考えている皆様へ、あなたの夢を実現するための第一歩を踏み出す準備はできていますか?
どのような商品やサービスを提供し、どのような方々にどのような方法で展開すればよいのか、開業前には多くの準備が必要です。
そんな疑問や不安を解消するために、セミナーでは、創業の基本から会社形態の違い、法律関係、創業計画の作成方法、副業と兼業のアウトラインまで、幅広くお話ししました。

個人事業主と法人という選択肢をよく耳にしますが、どちらで始める方がメリットがあるのでしょうか?逆にデメリットは何でしょうか?
税金や保険の違いなど、知っておくべき重要な項目を選定しました。
これらの情報をもとに、あなたの事業に最適な形態を見つける手助けをいたします。

商品化やターゲットをしっかりと整理し、自分の強みを明確にすること、そして市場がどこにあるのかを把握することは、成功の確率を大いに高めます。これらの要素を明確にした上で展開を進めることで、ビジネスの成功に近づくことができるでしょう。

資金調達も重要な要素です。資金の利用状況によって調達方法は使い分けるようにしましょう。

副業・兼業では、私の一日を例にして、タイムマネジメントを展開させていただきました。

最後に開業前に準備しておいた方が良いことを展開いたしました。
より効率的に仕事がまわるような準備をしておくと良いと思います。

参加された皆様が次のステップにつながるような後押しになるセミナーだと感じていただけたら、非常にうれしいです。
今回のセミナーが皆様のビジネスや個人の成長に寄与し、具体的な行動につながるきっかけとなることを願っています。
お忙しい中、ご参加いただきまして、ありがとうございました。
これからも皆様の成功を応援し続けますので、ぜひ新たな挑戦を始めてください。
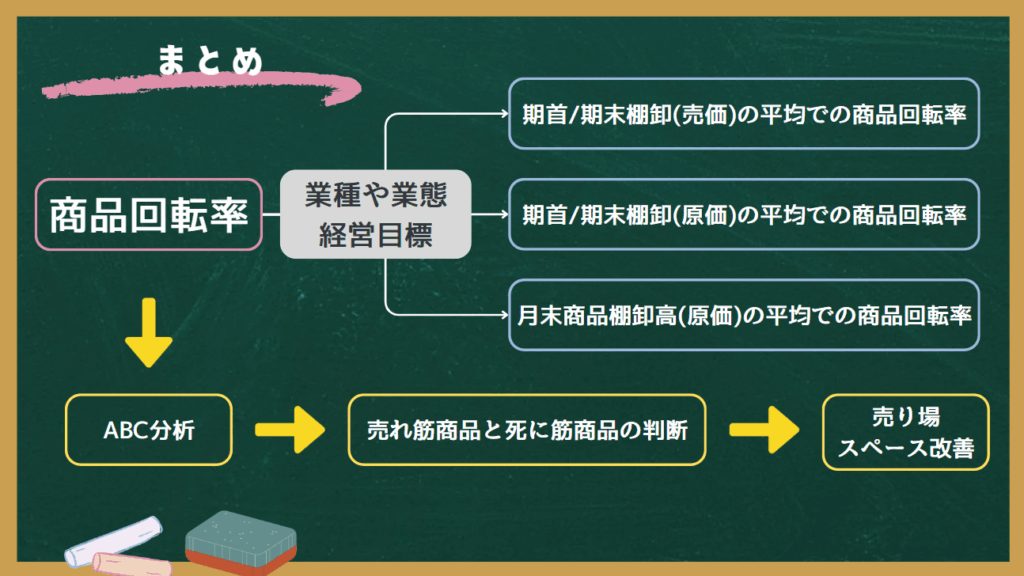
2025年度4月より東京販売士協会 新コーチングスキルアップ講座に参加いたしました。6月の実施内容は、売れ筋商品と死に筋商品でした。まとめ資料にあるような内容をテキストを利用して参加者に説明いたしました。
反省点
今回は特にございませんでした。
次回は目標を別にして、目標に合った発表をしたいと思います。
茨城県内の支援先にて、新入社員を対象としたISO27001研修を実施しました。
情報セキュリティは、情報システム部門だけが担うものではありません。メールの取り扱い、パスワード管理、書類や端末の保管、入退室管理など、一人ひとりの日常業務が組織全体の情報セキュリティを支えています。
本研修では、ISO27001の附属書Aに示される管理策を題材に、新入社員が「自分の業務で何に注意すべきか」を具体的に理解できるよう、実例を交えながら解説しました。
研修は1日で実施し、ISO27001附属書Aで整理されている以下の4つのテーマを中心に解説しました。
組織として情報セキュリティを維持・改善するための方針、責任、手順などに関するテーマです。
主な解説テーマ
具体例
「不審なメールを受信した場合、自己判断で削除するだけでよいのか」
「業務上の資料を社外へ送付する際、どのような確認が必要か」といった場面を例に、組織のルールに沿った対応の重要性を説明しました。
従業員、派遣社員、委託先など、人に関わる情報セキュリティ上のリスクを管理するためのテーマです。
主な解説テーマ
具体例
パスワードの使い回し、画面ののぞき見、業務情報を含む資料の持ち出しなど、日常業務で起こり得るリスクを取り上げました。
施設、執務室、書類、端末、記憶媒体などを物理的に保護するためのテーマです。
主な解説テーマ
具体例
「離席時にパソコンをロックしているか」
「印刷した書類を複合機に放置していないか」
「来訪者が執務エリアへ自由に入れる状態になっていないか」といった、基本的でありながら重要な管理ポイントを解説しました。
情報システムやネットワークを安全に利用するための、技術面のテーマです。
主な解説テーマ
具体例
不審な添付ファイルやリンクへの対応、業務に不要なアプリケーションをインストールするリスク、共有フォルダの閲覧権限などを例に、技術的な対策が日常業務と密接に関係していることを説明しました。
ISO27001附属書Aには多くの管理策があり、すべてを1日で詳細に説明することは現実的ではありません。
そのため本研修では、新入社員が特に理解しておくべき内容と、日常業務で実践する機会が多いテーマを重点的に選定しました。
重視したポイント

受講者の職種、業務内容、社内ルール、情報セキュリティの成熟度に応じて、研修テーマや具体例を調整します。
ご要望や受講者のレベルに応じて、以下のような研修・支援をご提案します。